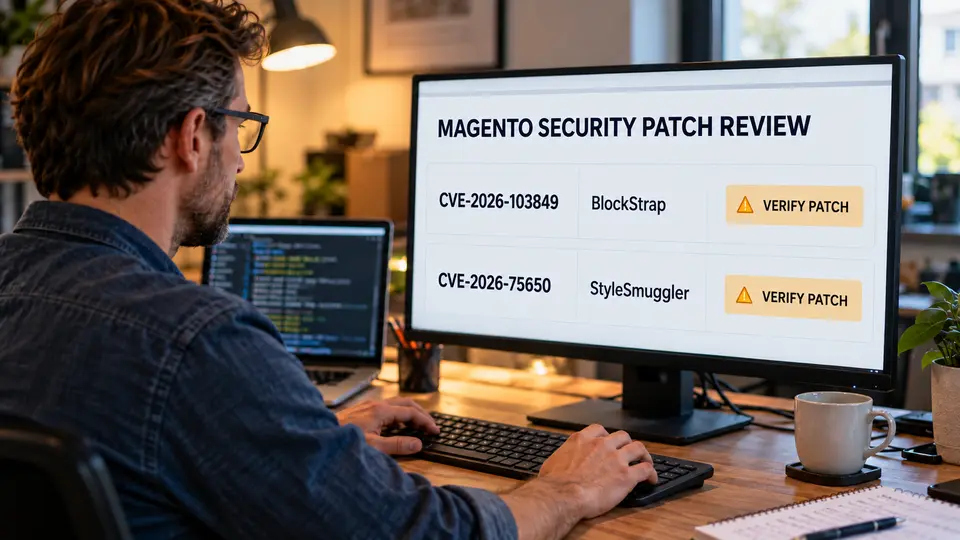
Adobe avaldas 13. oktoobril 2026 kriitilise turvateatise APSB26-153. Selles kirjeldatud turvanõrkus CVE-2026-103849 võimaldab autentimata ründajal käivitada e-poe serveris suvalist koodi. Haavatavuse raskusaste on skaala kõrgeim – CVSS 10.0. Adobe turvateatis
Küberturbeettevõte Sansec nimetab seda turvanõrkust BlockStrapiks. Oluline on teada: kui paigaldasid septembris StyleSmuggleri turvapaiga, ei kaitse see uue ohu eest. Need on kaks eraldi turvanõrkust ning oktoobri turvapaik tuleb paigaldada lisaks. Sanseci analüüs
Kontrolli oma e-poodi
See tööriist hindab e-poe avalikku ligipääsetavust ja valitud liideste vastuseid. See ei asenda serveripõhist kontrolli, mis on vajalik turvapaikade tegeliku paigalduse kinnitamiseks, ega tuvasta, kas e-poodi on juba sisse murtud.
Kontrolli tulemus näitab eraldi:
- Avalik ligipääsetavus: kas kontrollitud liides vastab, kas päring blokeeriti või jäi kontroll ebaselgeks.
- CVE-2026-103849: turvapaiga kinnitamiseks on vaja serveripõhist kontrolli.
- StyleSmuggler / CVE-2026-75650: hotfix’i kinnitamiseks on vaja serveripõhist kontrolli.
Tähelepanu: blokeeritud päring, veateade või aegumine ei tähenda automaatselt, et e-pood on turvatud. Samuti ei tõesta konkreetse liidese olemasolu iseenesest haavatavust.
Mida peaks e-poe omanik nüüd tegema?
- Kaardista olukord. Palu oma arendus- või majutuspartneril kontrollida hetkel kasutusel olevat Magento versiooni, paigaldatud komponente ja reaalset turvapaikade seisu.
- Paigalda õiges järjekorras. Adobe juhiste järgi tuleb sinu versioonile sobivad igakuised turvapaigad rakendada väljalasete järjekorras. Oktoobri turvapaik ei sisalda StyleSmuggleri hotfix’i, mis tuleb vajaduse korral paigaldada eraldi. Adobe paigaldusjuhised
- Kontrolli serverit. Seejärel tuleb kontrollida aktiivset paigaldust otse serveris. Adobe Commerce Version Tool aitab tuvastada puuduvaid turvapaiku ning annab iga toetatud CVE kohta tulemuseks PROTECTED, VULNERABLE või UNKNOWN. Adobe kontrollitööriist
- Taga turvalisuse püsivus. Turvapaik peab säilima ka järgmise juurutusprotsessi järel. Ainult töötava serveri failide käsitsi muutmisest ei piisa: turvapaigad tuleb lisada projekti juurutusprotsessi ja nende rakendumist kontrollida enne uue väljalaske kasutuselevõttu.
- Testi põhifunktsioone. Pärast parandamist kontrolli üle vähemalt avaleht, tootelehed, ostukorv, ostu vormistamine ja sisselogimine. Vaata üle ka serveri- ja rakenduselogid, administraatorikontod ning ootamatud failimuudatused. NB! Turvapaiga paigaldamine ja võimaliku sissemurdmise tagajärgede uurimine on kaks eraldi tööd.
Soovid oma e-poe turvalisuses kindel olla?
Magentopood aitab tuvastada mõlema turvanõrkuse seisu, rakendada vajalikud turvapaigad ja testida e-poe põhifunktsioone. Enne töö alustamist lepime alati kokku täpse mahu ja hinna.
Soovin e-poe turvakontrolliTehnilised allikad kontrollitud 20. oktoobril 2026.